
Flink gehackt! Jetzt sollen Kunden insgesamt 230.000 Euro zahlen
TTS-Player überspringen↵Artikel weiterlesen
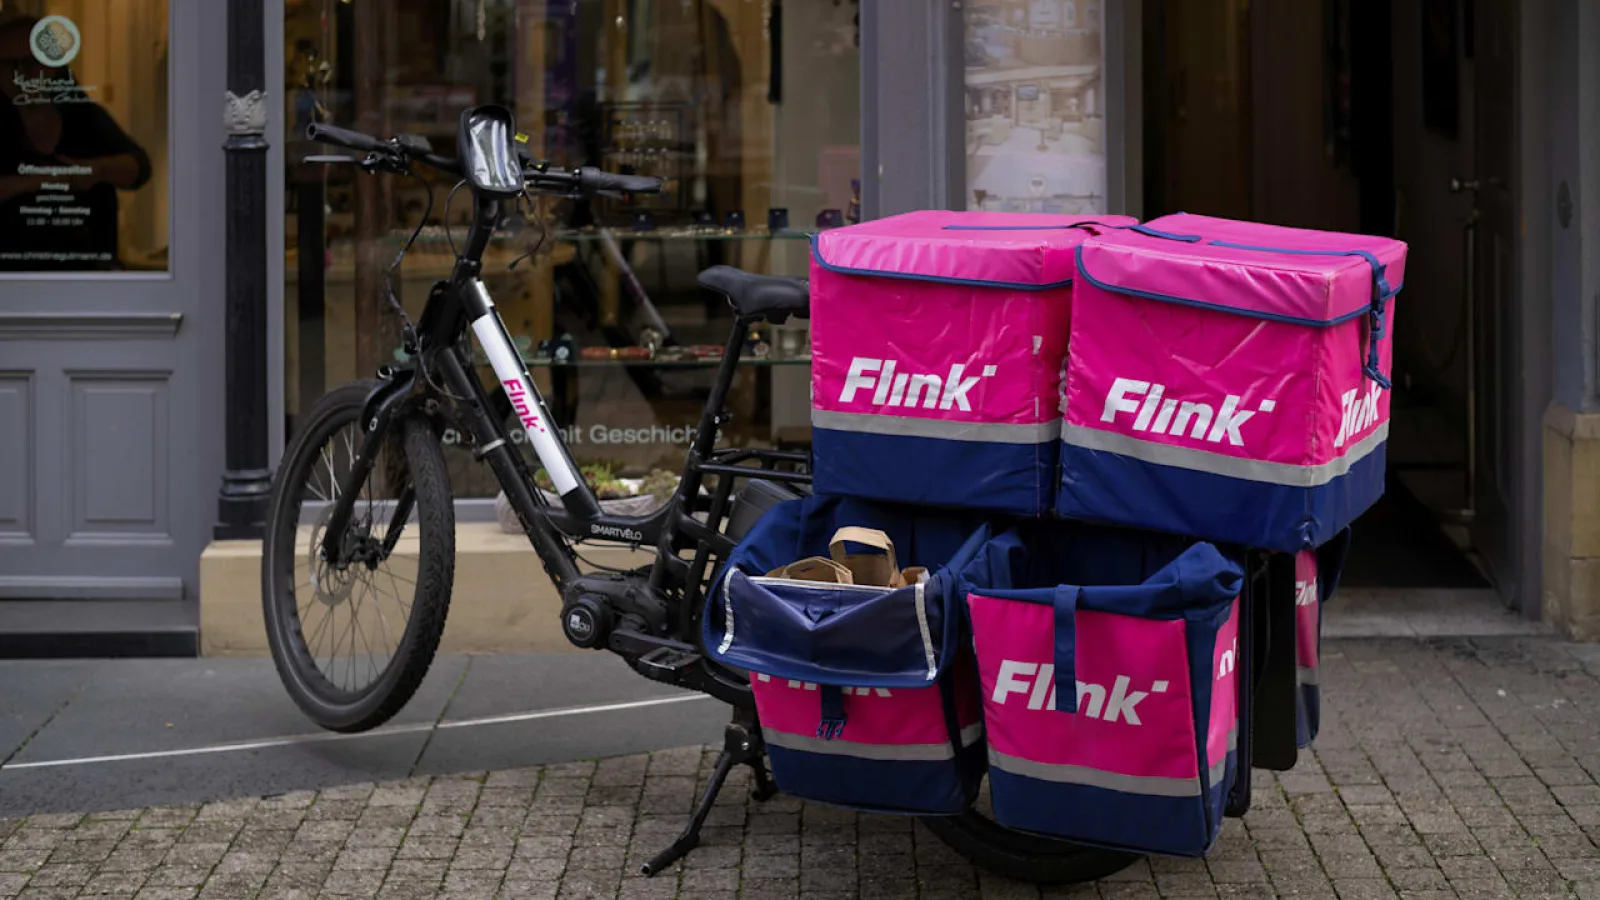
Cyberkriminelle setzen Kunden und Mitarbeiter des Lieferdienstes Flink unter Druck. Nach einem Angriff auf das Unternehmen verschicken die Täter Erpresser-Mails an Betroffene. Sie verlangen eine hohe Summe in der Kryptowährung Ethereum und drohen damit, gestohlene Daten im Darknet zu verkaufen.
Hacker gelangten an persönliche Kundendaten
Die Kriminellen hackten sich in das Bestellsystem eines lokalen Auslieferungslagers (Order Hub). Dabei gelangten Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern von Kunden und Mitarbeitern in ihre Hände. Teilweise könnten außerdem Angaben zu Bestellungen und Lieferhinweisen betroffen sein. Passwörter sowie Bank- und Kreditkartendaten wurden hingegen nicht erbeutet, wie etwa der „ Tagesspiegel “ berichtet.
Zunächst richteten die Erpresser ihre Forderung direkt an Flink und verlangten eine Zahlung in Ethereum (ETH). Das Unternehmen zahlte nicht. Anschließend wandten sich die Täter offenbar unmittelbar an die Betroffenen: Gemeinsam sollen die Empfänger insgesamt 100 ETH überweisen. Das entspricht rund 230.000 Euro. Zahlen sie nicht, wollen die Angreifer die erbeuteten Daten im Darknet verkaufen.
Die Erpresser sprechen ihre Opfer in den Nachrichten mit Namen an und verwenden einen Absender, der dem von Flink ähnelt. Als Verantwortliche gilt eine bislang wenig bekannte Gruppierung mit dem Namen „LPG Group“. In ihren Nachrichten geben die Kriminellen Flink die Schuld an der Situation. Gleichzeitig erklären sie den Empfängern sogar, wie sie Ethereum kaufen können.
Mindestens 10.000 Betroffene
In den Niederlanden haben nach Angaben von Flink bereits mindestens 10.000 Kunden solche Erpresser-Mails erhalten. Für Deutschland ist bisher nicht bekannt, wie viele Menschen direkt angeschrieben wurden. Flink habe sämtliche Kunden über den Vorfall informiert und die zuständigen Datenschutzbehörden eingeschaltet. Externe IT-Forensiker unterstützen zudem die laufenden Untersuchungen. Das Unternehmen teilte außerdem mit, dass bei dem Angriff personenbezogene Daten kopiert worden seien.
Flink erklärte, grundsätzlich nicht mit Kriminellen zu verhandeln. Deshalb habe das Unternehmen auch auf die ursprüngliche Lösegeldforderung nicht reagiert. Anschließend änderten die Angreifer ihre Vorgehensweise und richteten ihre Forderungen direkt an Kunden.
So sollten Betroffene auf die Erpresser-Mail reagieren
Sicherheitsexperten raten ausdrücklich davon ab, auf die Forderungen einzugehen. Betroffene sollten weder antworten noch Geld überweisen. Wer reagiert, bestätigt den Kriminellen eine aktive E-Mail-Adresse. Eine Zahlung unterstützt zudem deren Geschäftsmodell.