
Hackerangriff: Ausweiskopie von Berliner Senatorin Bonde im Darknet
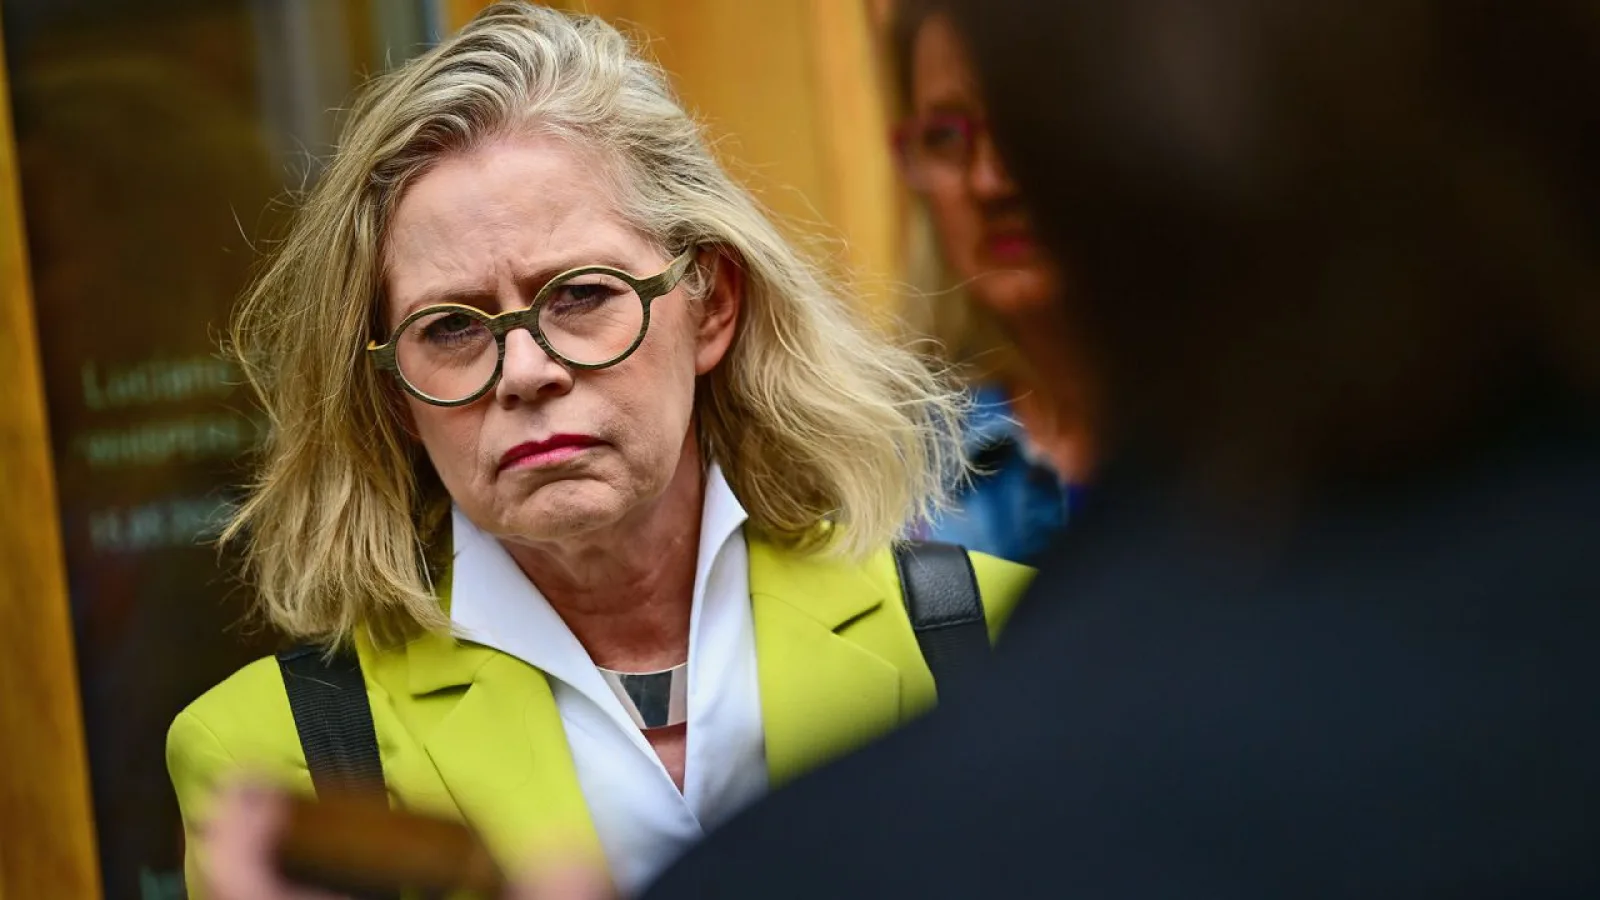
Eine Kopie des Personalausweises der amtierenden Verkehrssenatorin Ute Bonde (CDU), eine gespeicherte Kopie ihrer digitalen Unterschrift, Mailverkehr ihrer Vorgängerinnen Manja Schreiner (CDU) und Bettina Jarasch (Grüne): All das findet sich in den Daten, die die Hackergruppe Rhysida nach ihrem Angriff auf zwei Berliner Senatsverwaltungen im Darknet veröffentlicht hat.
Doch dort finden sich nicht nur hochsensible persönliche Unterlagen aus der Leitungsebene der Verkehrsverwaltung: Eine Auswertung von rbb24 Recherche zeigt, dass auch zahlreiche weitere Ausweiskopien und personenbezogene Unterlagen von Beschäftigten der betroffenen Verwaltungen zum Datensatz gehören.
Die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt bestätigt auf Anfrage, dass Ute Bonde von dem Datenabfluss betroffen ist. Bei den entwendeten Informationen handele es sich überwiegend um "unstrukturierte Daten aus gemeinsam genutzten und persönlichen Verzeichnissen von Mitarbeiterinnen und Mitarbeitern der betroffenen Behörden".
Stefan Ziller, Digitalexperte der Grünen, kritisiert, dass solche sensiblen Unterlagen im Netzwerk der Senatsverwaltungen abgelegt waren. Ausweiskopien und andere persönliche Daten müssten besonders geschützt oder nach ihrer Nutzung gelöscht werden, sagt Ziller im Interview mit dem rbb.
Die früheren Verkehrssenatorinnen Manja Schreiner (CDU) und Bettina Jarasch (Grüne) teilen dem rbb mit, sie seien offenbar "Opfer einer Straftat" geworden. Jarasch erklärt, sie sei jedoch nur informell darüber informiert worden, dass sie betroffen sei, nicht aber über den Umfang. Auf eine offizielle Auskunftsanfrage sei ihr von der Datenschutzbeauftragten der Senatsverwaltung mitgeteilt worden, dass sich die Bearbeitung wegen der hohen Zahl von Anfragen um Monate verzögere.
Jarasch kritisiert gegenüber dem rbb den Umgang des Landes mit den Betroffenen. Die Informationspolitik sei "desaströs" gewesen, Betroffene seien mit den Folgen allein gelassen worden. Zudem kritisiert die Grünen-Politikerin Einsparungen bei der IT-Sicherheit.
Recherchen des rbb zeigen: Schon vor dem Angriff waren in der Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen sowie in der Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt Engpässe bei Personal und Finanzierung der IT-Sicherheit bekannt. Im Jahr 2024 standen die für die IT-Sicherheit nötigen Mittel nur "teilweise im erforderlichen Maße zur Verfügung", heißt es in einer Antwort der beiden Senatsverwaltungen an den rbb. Dabei verpflichtet die landesweite Leitlinie zur Informationssicherheit die Behörden bereits seit 2017, ausreichend Personal und Geld für notwendige organisatorische und technische Schutzmaßnahmen bereitzustellen.
Doch auch 2026 fehlt immer noch Geld für einen umfangreichen IT-Schutz. Das zeigt sich an dem 2026 eingeführten System zur Erkennung von Cyber-Angriffen: Die vorhandenen Lizenzen reichten lediglich für fünf Prozent aller Geräte, teilte die Senatsverwaltung für Stadtentwicklung dem rbb mit. Und: Eine Ausweitung auf alle Geräte sei "aus finanziellen Gründen" nicht möglich gewesen. Auch die konkret vom Angriff betroffenen Systeme gehörten nicht zu diesen fünf Prozent: Weder das als Einstiegspunkt für Kriminelle identifizierte und untersuchte Endgerät noch die Server, von denen später Daten abflossen, waren von der Angriffserkennung erfasst.
Dabei plante Berlin bereits 2023 den Ausbau wichtiger Systeme "zur Erkennung und Abwehr von Cyber-Angriffen" mit dem ausdrücklichen Ziel, Cyber-Angriffe früh zu erkennen und ihre weitere Ausbreitung im Landesnetz zu verhindern. Dies zeigt ein dem rbb exklusiv vorliegender Informationssicherheitsbericht. Der jährlich erstellte Bericht dokumentiert den Stand der Informationssicherheit im Land. Er stützt sich dabei auf die Angaben der einzelnen Berliner Behörden.
Der Grünen-Politiker Ziller sieht in den finanziellen Engpässen auch eine Folge der Haushaltspolitik des Senats. Maßnahmen für die IT-Sicherheit seien aus seiner Sicht wiederholt verschoben worden. "Man hat sehenden Auges das Sicherheitsrisiko in Kauf genommen."
Schon lange vor dem Berliner Angriff warnte das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor einer Masche von Cyber-Kriminellen, bei der Nutzer über gefälschte Sicherheitsabfragen selbst einen schädlichen Befehl auf ihrem Rechner ausführen und damit den Hackern die "Tür ins System öffnen". Nach Angaben des BSI gab es solche Warnungen wiederholt mindestens seit März 2025 – öffentlich und in täglichen Lageberichten, die auch an Vertreter der Bundesländer gingen.
Die Masche, vor der das BSI warnte, war als "ClickFix" bekannt: Eine gefälschte Captcha- oder Sicherheitsabfrage bringt Nutzer dazu, einen Befehl auszuführen, der Schadsoftware "nachlädt".
Im September 2026 beschrieb das BSI in einem Sicherheitshinweis unter dem Namen "TerminalFix" eine weiterentwickelte Variante dieser Angriffsmethode. Dabei können die Täter vom ersten infizierten Rechner aus tiefer in das Netzwerk vordringen und etwa Server, Benutzerrechte und Sicherungssysteme auskundschaften. Nach Angaben des BSI wurden bei solchen Angriffen auch Daten gestohlen und Erpressungssoftware eingesetzt. Eine dabei verwendete Schadsoftware ordnet das BSI derselben kriminellen Gruppe zu, der es auch die Ransomware Rhysidas und die dazugehörige Leak-Seite zuschreibt.
Ob der Angriff auf die Berliner Senatsverwaltungen tatsächlich nach diesem Muster ablief, bestätigt das BSI dem rbb nicht. Die Behörde erklärt lediglich, wegen eines IT-Sicherheitsvorfalls "in engem Kontakt" mit dem Land Berlin zu stehen und die "Bewältigung des Vorfalls" zu unterstützen. Unbeantwortet bleibt allerdings auch, ob die seit März 2025 verbreiteten Warnungen die zuständigen Stellen in Berlin oder die beiden später angegriffenen Verwaltungen konkret erreichten – und welche Schutzmaßnahmen draus folgten.
Für solche Sicherheitsmeldungen gibt es in Berlin grundsätzlich einen geregelten Ablauf: Das IT-Dienstleistungszentrum Berlin (ITDZ) betreibt im Auftrag der Senatskanzlei das "Berlin-CERT", das Computer-Notfallteam der Berliner Verwaltung. Das "Berlin-CERT" informiert die Informationssicherheitsbeauftragten der Behörden über relevante Meldungen. Für die Umsetzung empfohlener Schutzmaßnahmen ist anschließend die jeweilige Behörde selbst verantwortlich.
Ob die seit März 2025 verbreiteten BSI-Warnungen vor "ClickFix" und gefälschten Captchas auf diesem Weg die beiden später angegriffenen Senatsverwaltungen erreichten und welche Maßnahmen daraus folgten, beantwortet das ITDZ nicht und verweist in einer schriftlichen Antwort an den rbb an die Senatskanzlei. Aber auch die Senatskanzlei lässt diese so entscheidende Frage unbeantwortet. Der Grünen-Politiker und Digitalexperte Stefan Ziller hält die verteilten Zuständigkeiten für überholt und fordert eine stärkere Zentralisierung der IT-Sicherheit in Berlin.