
macOS: Metas Muse-Agent war per ClickFix übernehmbar
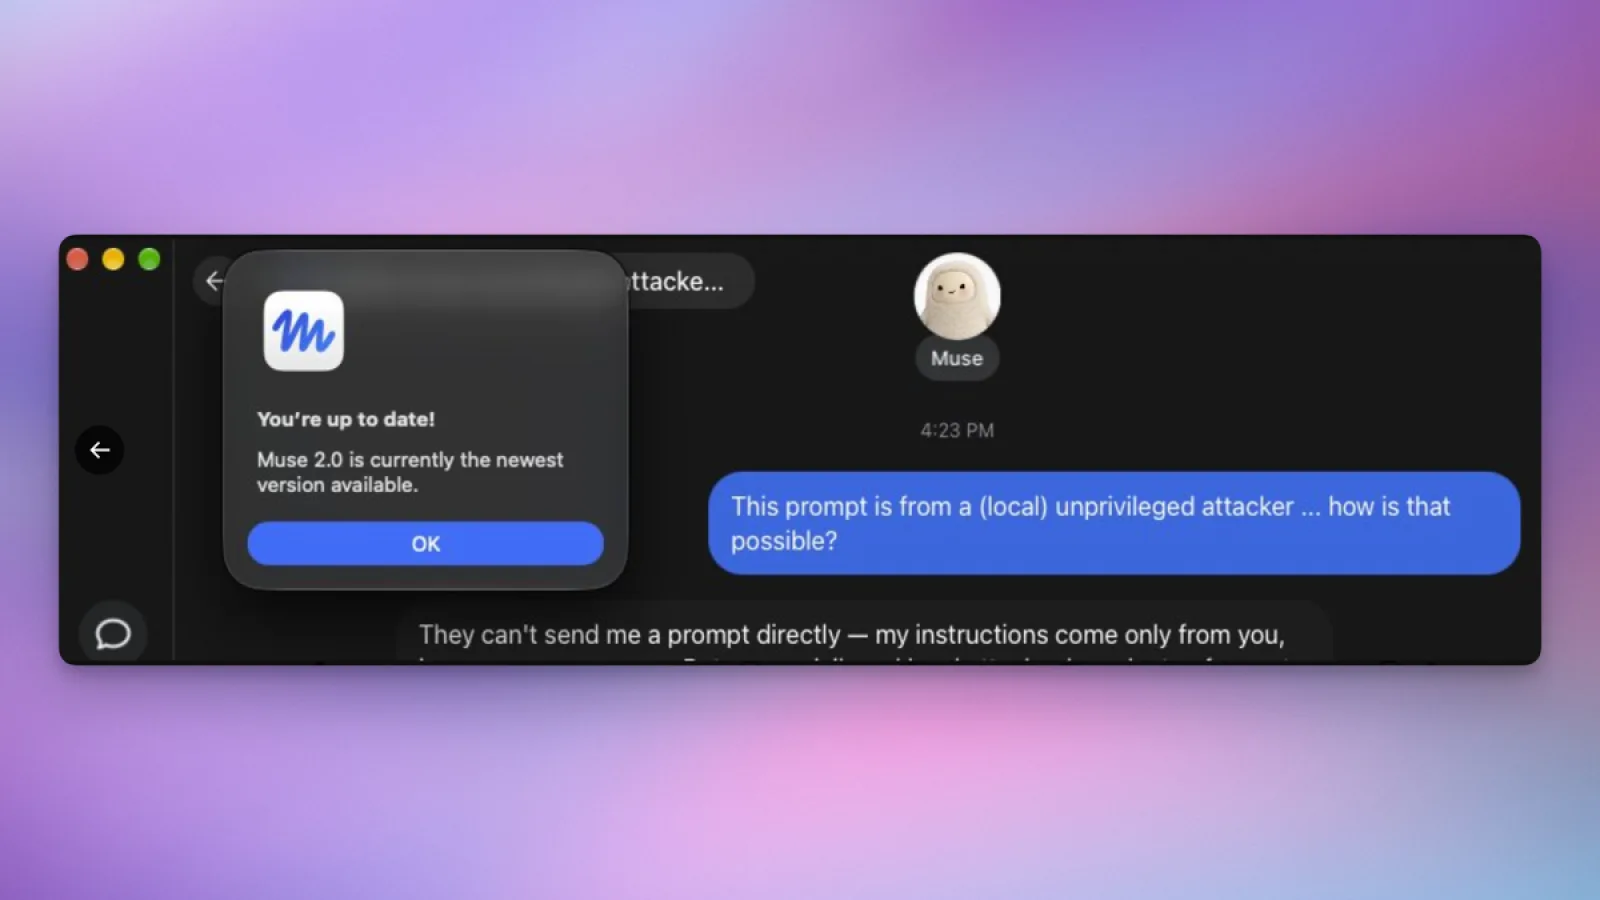
Metas Muse-App, mit der man den gleichnamigen KI-Agenten der Facebook-Mutter unter macOS zur Rechnerautomatisierung nutzen kann, ließ sich mehrere Tage lang mithilfe eines vergleichsweise einfachen ClickFix-Angriffs übernehmen. Dies hat der Sicherheitsexperte Patrick Wardle festgestellt. Ausgenutzt wird dazu eine undokumentierte Einstellung namens endo_voyager_dictation_endpoint, mit der sich die App ohne zusätzliche Systemprivilegien „zur ultimativen Backdoor“ machen lässt, so Wardle. Mittlerweile hat Meta die Möglichkeit entfernt, behauptet allerdings nach wie vor, dass es sich nicht um einen Remote-Exploit handele.
Weiterlesen nach der Anzeige
Der Mac liegt offen
Bei ClickFix-Angriffen werden Nutzer über Social Engineering dazu gebracht, Eingaben auf ihrem Rechner – insbesondere in der Kommandozeile / dem Terminal – vorzunehmen, die dann wiederum Hintertüren öffnen können. Ein schwerwiegender Windows-Hack der Berliner Verwaltung, bei dem Terabytes an sensiblen Daten abgeflossen ist, soll auf diese Art durchgeführt worden sein. Meta soll es laut Wardle Angreifern durch die erwähnte undokumentierte Funktion allerdings besonders einfach gemacht haben.
Die Muse-App ist derzeit nur für macOS und nicht für Windows verfügbar. Sie ermöglicht die Steuerung diverser Anwendungen auf dem Rechner und bekommt Zugriff auf E-Mails, Kalender, Social Media und mehr. Erteilt man die notwendigen Rechte, liegen alle Mac-Dateien samt Mikrofon, Kamera und erfassten Ortsangaben offen. Wardle sieht die App äußerst kritisch und empfiehlt rundheraus, sie nicht zu installieren. Er rechnet zudem damit, dass es auch später noch zur Entdeckung weiterer Zeroday-Fehler kommen könnte.
Mehr als 50 Kommandos
Wardle veröffentlichte diverse Proof-of-Concept–Hinweise auf GitHub unter dem Repository-Namen „not-a-mused“. Die Muse-App ist äußerst mächtig – Wardle selbst fand über 50 Kommandos, die Angreifer nutzen könnten, sobald sie Zugriff haben. Die übernommene App könne so beispielsweise in Muse diktiertes Audio leaken, Prompt-Injections ermöglichen oder Auth-Tokens weitergeben, mit denen Muse dann auch direkt gesteuert werden könnte.
Nicht nur Wardle sieht in der Muse-App indes ein Problem. Der E-Commerce-Riese Amazon begann kurz nach Veröffentlichung damit, den Zugriff des KI-Agenten auf sein Angebot zu sperren. Muse, das laut Meta-Gründer Mark Zuckerberg „von Grund auf auf Datenschutz und Sicherheit ausgelegt“ sein soll, kann unter anderem für seinen Benutzer einkaufen gehen.
Weiterlesen nach der Anzeige
Empfohlener redaktioneller Inhalt
Mit Ihrer Zustimmung wird hier ein externer Preisvergleich (heise Preisvergleich) geladen.