
Millionenbetrug mit manipulierten Ledger
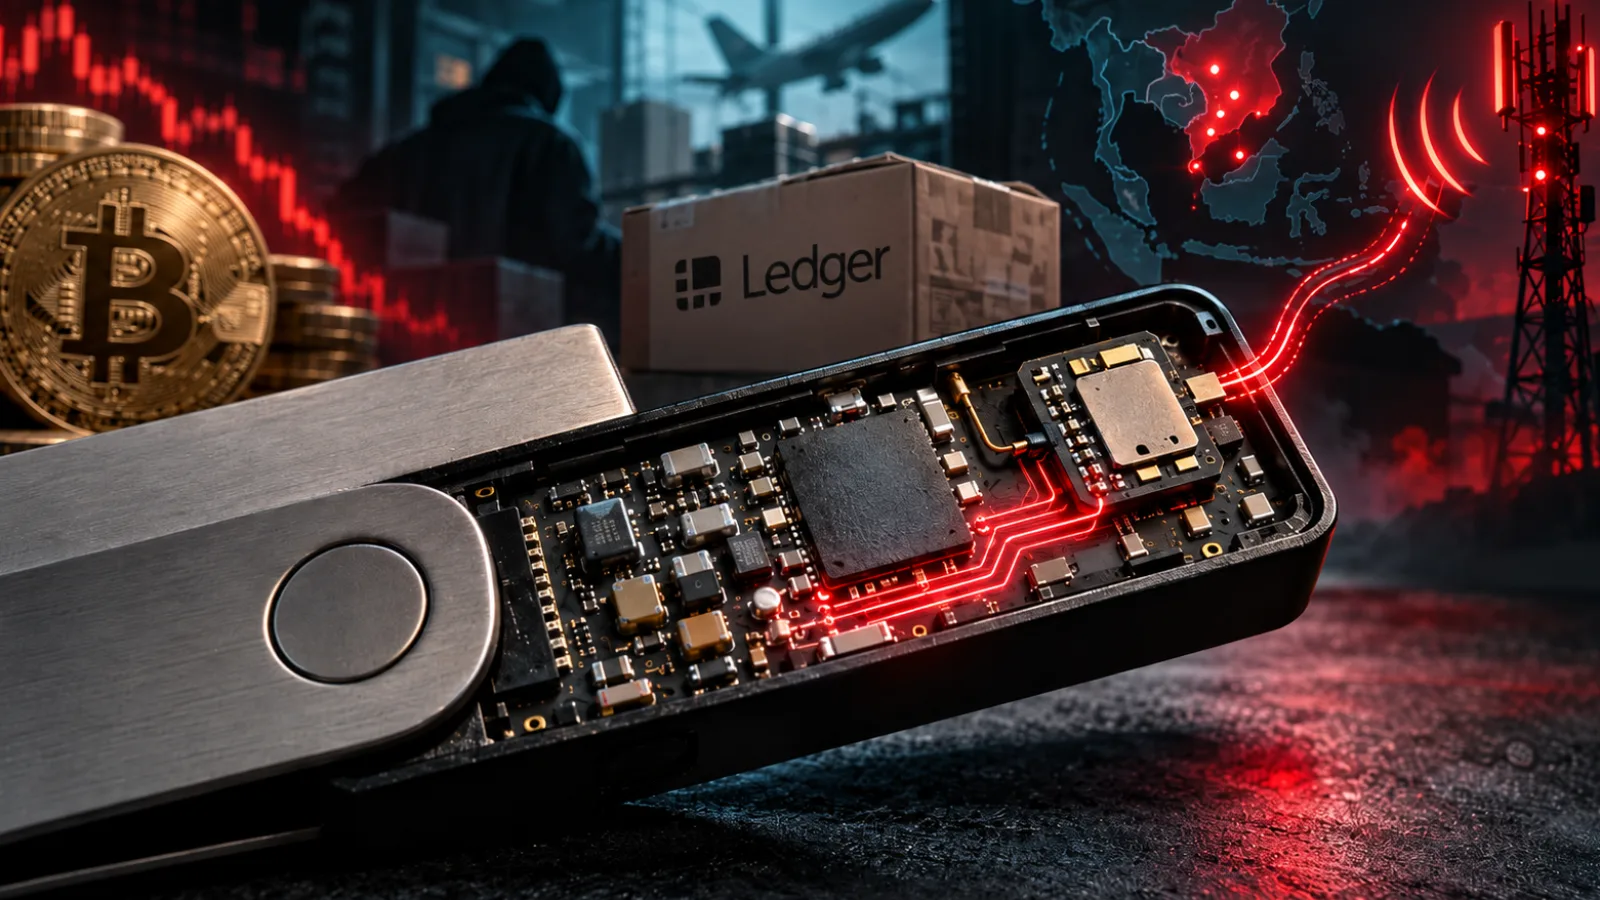
Am 9. Oktober veröffentlichte Ledger eine entsprechende Warnung über seinen offiziellen Support-Account auf X. Das Unternehmen bestätigte, dass es Berichte über Verluste bei Kunden untersuche, die ihre Hardware-Wallets über CryptoBilis erworben hatten. Gleichzeitig habe man den Händler aufgefordert, den Verkauf und Versand von Ledger-Geräten vorerst einzustellen.
Wer seine Wallet noch nicht eingerichtet hat, soll dies vorerst unterlassen. Nutzern, die ihr Gerät bereits eingerichtet haben, empfiehlt Ledger, ihre Kryptowährungen auf eine neue Hardware-Wallet mit einem vollständig neu generierten Recovery Seed zu übertragen.
Denn auch wenn der Recovery Seed sicher im sogenannten Secure Element erzeugt und gespeichert wird, muss er bei der Einrichtung einmal auf dem Display angezeigt werden. Und genau dort setzten dann die Manipulationen an.
Wie Mark Karpelès erklärt, kommuniziert der Ledger über eine sogenannte SPI-Schnittstelle mit seinem Bildschirm. Dabei handelt es sich vereinfacht gesagt um eine Datenverbindung, über die Informationen an das Display übertragen werden.
Die zusätzlich verbaute Spionage-Hardware muss deshalb gar nicht auf die eigentlich geschützten Daten im Sicherheitschip zugreifen. Es reicht, wenn sie die elektrischen Signale auf dieser Verbindung mitliest.
Dabei werden letztlich nur Einsen und Nullen übertragen. Wer diese Signale allerdings richtig auswertet, kann daraus rekonstruieren, was auf dem Bildschirm angezeigt wird.
Die abgefangenen Informationen können anschließend von der zusätzlichen Elektronik verarbeitet und über ein integriertes Mobilfunkmodem samt SIM beziehungsweise eSIM an die Angreifer übertragen werden.
So konnten die Angreifer sämtliche 24 Wörter des Recovery Seeds erhalten, ohne dass ein Nutzer seine Wallet jemals mit einem manipulierten Computer verbinden oder selbst auf eine Phishing-Seite hereinfallen musste.
Und sobald jemand diese 24 Wörter kennt, kann er bekanntermaßen die Wallet auf einem anderen Gerät vollständig wiederherstellen und über die darauf verwalteten Bitcoin und anderen Kryptowährungen verfügen.