
Sicherheitslücke bei Solaranlagen: Hacker entdeckt kritische Sungrow-Schwachstelle
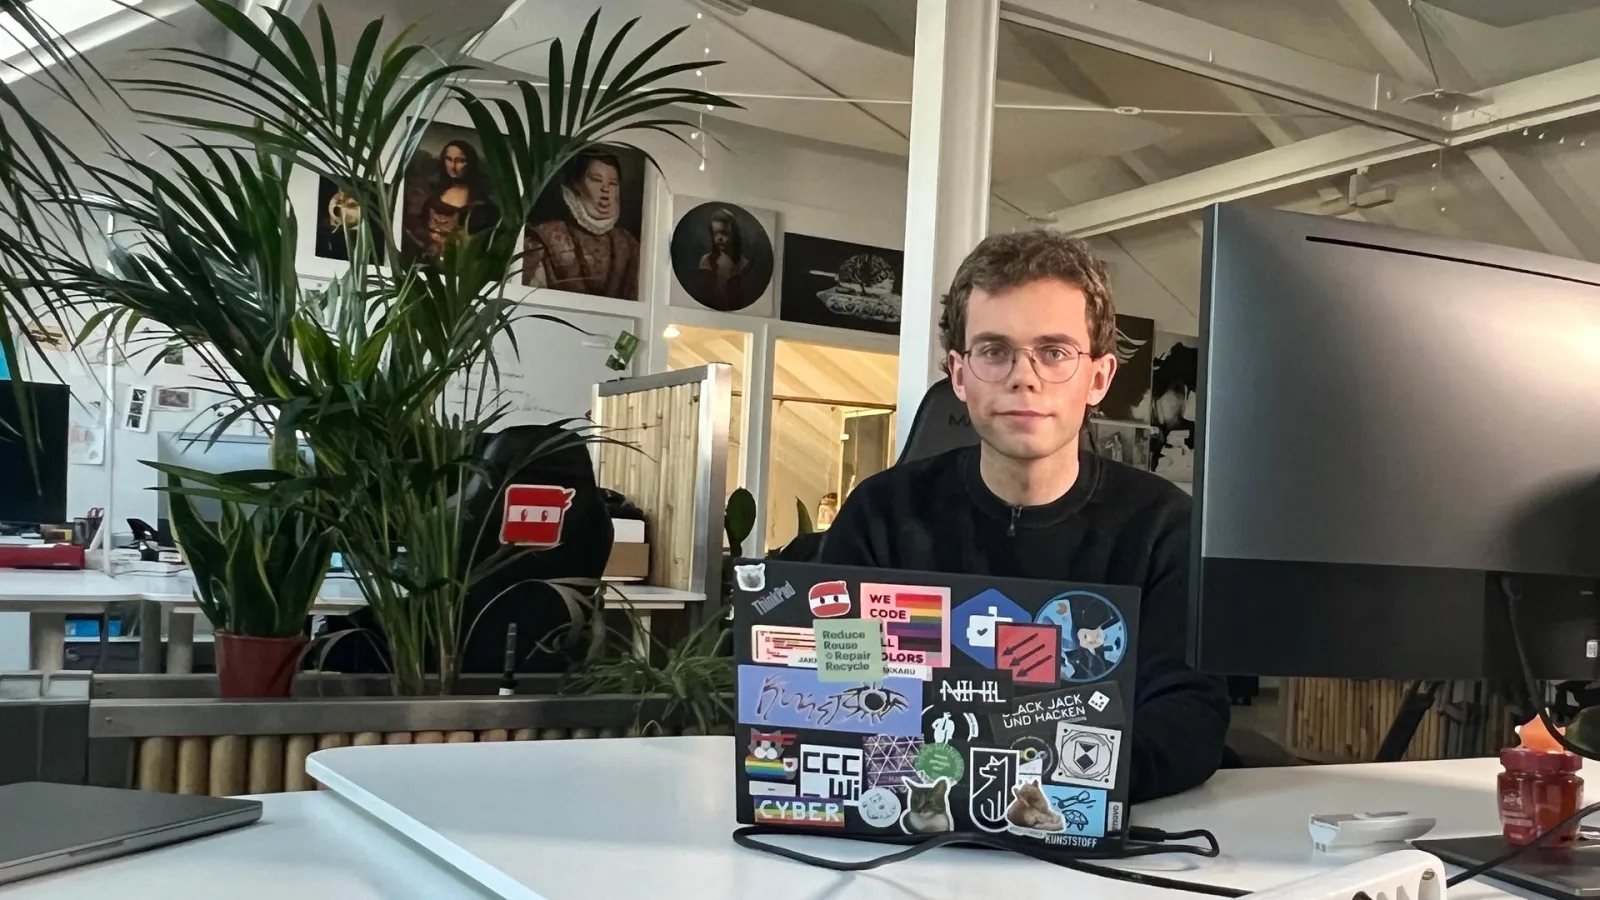
Mitte August hat Marlon Starkloff die Macht, auf hunderttausende Solaranlagen in Deutschland zuzugreifen. Und auf weitere in ganz Europa.
Mit einigen Klicks hackt sich der 23 Jahre alte Softwareentwickler auf den Cloud-Dienst des chinesischen Wechselrichter-Herstellers Sungrow - und erhält Administratorenrechte.
Einer Zeit-Recherche (Artikel liegt hinter Bezahlschranke) zufolge hat Starkloff Zugriff auf insgesamt 470.000 Anlagen, 250.000 davon allein in Deutschland. Doch es bleibt beim Aufdecken der Sicherheitslücke.
Wie Starkloff die Schwachstelle entdeckte
Der Weg zur Lücke war lang - eine Woche machte Starkloff fast nichts anderes, als sich mit Hilfe von Künstlicher Intelligenz (KI) Zugriff zu verschaffen. Auf der Webseite des Cloud-Dienstes legt er sich einen Benutzer-Account an - mit E-Mail-Adresse und Passwort, um normalerweise an seiner Solaranlage einen Wechselrichter des Unternehmens zu steuern.
Er findet heraus, dass acht verschiedene Login-Typen für die Anmeldung existieren - mit unterschiedlichen Berechtigungen. Einer davon ist ein Admin-Account ohne Passwort.
Daten-Leck und drohendes Blackout
Mit diesem Account kann Starkloff auf alle Anlagen zugreifen, sogar die zugewiesenen Straßen, Hausnummern und Orte sieht er. Das ist nicht nur ein Datenschutzproblem. "Man hätte sehr vieles machen können", berichtet Starkloff am Mittwoch im hessenschau-Gespräch, beispielsweise weltweit eine Schadsoftware auf alle Wechselrichter einspielen.
Weltweit - das sind laut Starkloff "insgesamt etwa 2,5 Millionen Geräte". Mit einer entsprechenden Software könne man erreichen, dass alle Wechselrichter sich auf einen Schlag abschalten. Mit heftigen Folgen für die Stromversorgung.
Denn damit hätte man laut Starkloff dem europäischen Stromnetz im Sommer um 12 Uhr mittags 17 Gigawatt Strom entziehen können. Er bezweifelt, dass so etwas das europäische Verbundnetz hätte abfangen können. In so einem Fall drohe ein Blackout.
Die hessenschau hat den Hersteller Sungrow um eine Stellungnahme gebeten. In der Antwort des Unternehmens wurden die Fragen bislang nicht beantwortet. Sungrow stellte eine Reaktion zu einem späteren Zeitpunkt in Aussicht.
Ethischer Hacker sucht nach Sicherheitslücken
Hauptberuflich ist Starkloff Geschäftsführer bei Jakkaru und arbeitet als ethischer Hacker. Er bekommt Geld dafür, dass er Schwachstellen identifiziert und alles genau dokumentiert. So wollen Unternehmen ihre Plattformen und Produkte vor Angriffen von Außen schützen.
Der 23-Jährige arbeitete bereits für die Europäische Weltraumorganisation Esa, das Solarunternehmen Fox Ess und die Wirtschaftsförderung Region Kassel. Er beschäftigt sich schon lange mit Sicherheitslücken in der Solarbranche. Mit Cybersicherheit hat er nach eigenen Angaben zu tun, seit er zehn Jahre alt ist. Über seinen neusten Coup hat er einen Blogeintrag veröffentlicht.
KI vereinfache die Suche nach Lücken wie dieser. Dennoch sei es immer wieder ein Katz-und-Maus-Spiel, bei dem die Angreifer meist einen Schritt voraus seien. Wenn die dann nicht zu den Guten gehören wie Starkloff, wird es bitter für Unternehmen wie Sungrow.
Sicherheitslücke sofort geschlossen
Denn Starkloff hat die Schwachstelle umgehend an das Bundesamt für Sicherheit in der Informationstechnik (BSI) und an den Hersteller gemeldet. Dieser habe die Sicherheitslücke kurzfristig durch einen sogenannten Hotfix schließen können, teilte ein Sprecher des BSI auf hessenschau-Anfrage mit.
Die Behörde habe im Anschluss nicht tätig werden müssen, da keine Hinweise auf "eine aktive Ausnutzung der Schwachstelle" vorlagen.
Nach Einschätzung des BSI zeigt dieser Vorfall: Auf einigen Cloud-Plattformen wird inzwischen sehr viel Leistung gebündelt. Wenn solche Plattformen manipuliert werden, könne das große Auswirkungen auf die Stromversorgung haben, weil die Anlagen direkt über die Cloud gesteuert werden können, heißt es in der Stellungnahme.
Fernsteuerung mit Risiko: Was jetzt gefordert wird
Es bestehe immer ein Risiko, wenn Solaranlagen von anderen Personen oder Organisationen aus der Ferne gesteuert werden könnten, so der BSI-Sprecher. Gleichzeitig müssten die Anlagen aber zumindest vom Netzbetreiber steuerbar sein, "um die Systemstabilität zu gewährleisten". Die Anlagen werden laut BSI über Smart-Meter-Gateways gesteuert. Dieses System gilt als sicher.
Sobald es aus diesem System weitere Verbindungen gebe, müssten diese aus Sicht des BSI zumindest ähnlich geschützt werden. Wechselrichter und Batteriespeicher sollten vor dem Verkauf strenger auf ihre Sicherheit geprüft werden. Zudem sollten nur Geräte von vertrauenswürdigen Herstellern eingesetzt werden, "bei denen die Durchsetzung europäischer Sicherheitsvorgaben durch juristische Mittel möglich ist".
Starkloff sieht die Verantwortung bei den Herstellern. Diese müssten sicherstellen, dass die Cloud vor Angriffen geschützt sei. Menschen, die eigene Solaranlagen zu Hause betreiben, sollten diese möglichst vom Internet trennen. "Das kann man als Endbenutzer tun, um sich und das Stromnetz zu schützen."
Energieinformatiker spricht von "akuter Blackout-Gefahr"
Solaranlagen dauerhaft vom Internet zu trennen, hält Manuel Wickert vom Fraunhofer Institut für wenig praktikabel. Für Nutzerinnen und Nutzer sei die Internetanbindung äußerst komfortabel, weil sie von außerhalb auf ihre Anlage zugreifen könnten, so Leiter des Bereichs Energiewirtschaftliche Prozessintegration.
Für Hersteller biete sich durch den Internetanschluss die Möglichkeit, sicherheitsrelevante Updates bequem aufzuspielen. Ein Dilemma: "Man hat auf der einen Seite eine Update-Fähigkeit", erklärt Wickert, doch auch das Risiko. Da die Clouds viele Anlagen bündelten, stellten sie eine Gefahr dar.
Wenn wie von Starkloff dargestellt, 17 Gigawatt steuerbar geworden wären, "dann ist die Gefahr für das Energiesystem sehr groß", schätzt der Energieinformatiker - mit weitreichenden Folgen. "Wir haben dann eine akute Blackout-Gefahr, wenn diese 17 Gigawatt instantan abgeschaltet würden" - also mit sofortiger Wirkung.
Die Auswirkungen habe man in Spanien und Portugal gesehen. Hier legte ein Stromausfall im April 2025 weite Teile beider Länder über zwölf Stunden lang lahm.
Ein Moment, auf den jeder Hacker hofft
Für Starkloff war die Suche nach einer Sicherheitslücke bei Sungrow kein alltäglicher Job. Dennoch: Seine Arbeit sei oft sehr demotivierend, berichtet er, und ein Treffer wie dieser ein Push fürs Ego: "Wenn man eine Sicherheitslücke gefunden hat, kommt die Euphorie raus!" Nervös sei er trotzdem gewesen. "Denn so etwas findet man nicht jeden Tag."
Reich geworden ist der 23-Jährige mit seinem Fund nicht, bekommen hat er ein sogenanntes "Bug Bounty". Das ist eine Belohnung für das Finden und Melden von Sicherheitslücken, die von einer Bug-Bounty-Plattform mit Geld der betroffenen Firma gezahlt werden.
In Starkloffs Fall waren das 800 Euro.