
SMS-Falle verlangt eine Bestätigung: Betrüger tarnen sich als Google
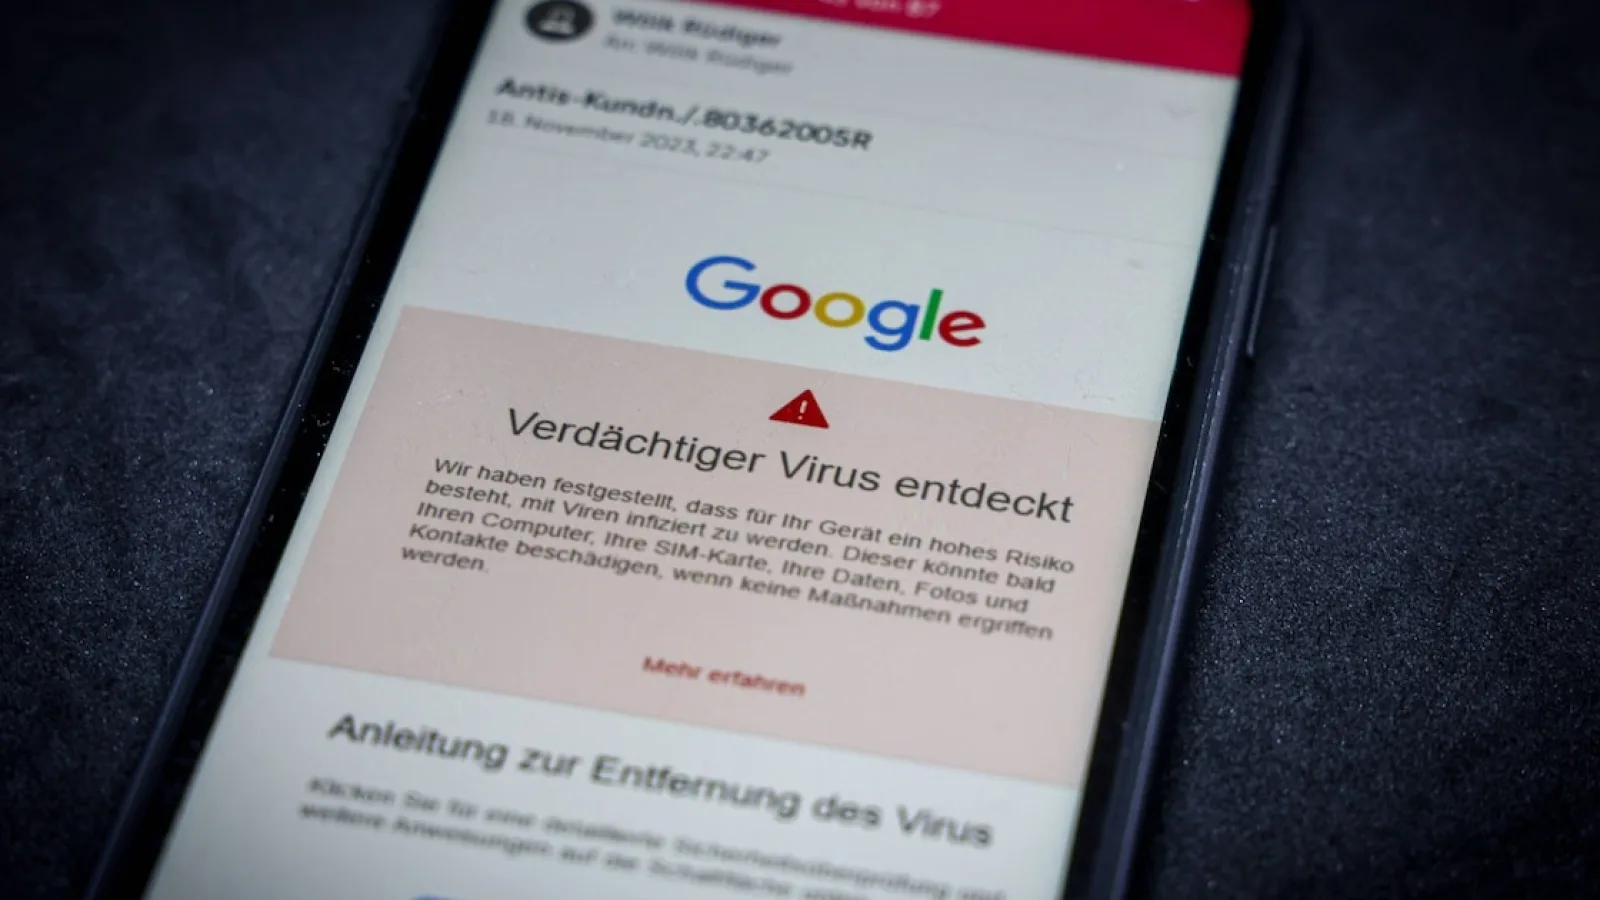
Eine neue Welle von Phishing-Angriffen zielt derzeit auf Mobiltelefone ab, indem sie Sicherheitswarnungen von Google imitiert. Nutzer werden auf ihren Bildschirmen mit der Behauptung „Wurden diese SMS von Ihnen versendet?“ konfrontiert.
Die Plattform „Mimikama“ warnt vor dieser Masche, die darauf abzielt, die Betroffenen durch erfundenen Zeitdruck zu unüberlegten Handlungen zu verleiten.
Google-Betrüger täuschen Smartphone-Nutzer mit falschen Vorwürfen
Auf der gefälschten Website im Google-Design werden die Betroffenen aufgefordert, über zwei Schaltflächen mit Ja oder Nein zu reagieren. Der Betrug lässt sich jedoch leicht entlarven, da in der Adresszeile des Browsers laut „Mimikama“ eine völlig fremde Domain wie pro.quicksala angezeigt wird. Außerdem weißt die Website offensichtliche Betrugs-Merkmale auf, wie unseriöse Tik Tok-Jobangebote oder dem Google-Logo, obwohl die Seite nicht zu Google gehört.
Rat zum sofortigen Schließen des Browsers bei Google-Betrug
Hinter den angebotenen Auswahlfeldern verbirgt sich kein Sicherheitsdienst, sondern eine Weiterleitung auf betrügerische Eingabemasken.
„Mimikama“ berichtet, Ziel der Betrüger sei es offenbar, Nutzerinnen und Nutzer durch Druck und Verunsicherung zu einer Eingabe oder einem Klick zu bewegen. Wer das Browserfenster sofort schließt und nicht mit der Seite interagiert, kann den Datendiebstahl erfolgreich abwehren.
ANZEIGE
ANZEIGE
Phishing-Betrug tritt in verschiedenen Formen auf
Die aktuelle Google-Masche ist kein Einzelfall, sondern reiht sich in verschiedene Formen des Phishings ein. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist darauf hin, dass Betrüger häufig bekannte Unternehmen und Dienstleister imitieren, um Vertrauen zu schaffen und persönliche Daten abzugreifen.
Dabei werden nicht nur E-Mails eingesetzt: Auch SMS (Smishing), QR-Codes (Quishing) oder Telefonanrufe (Vishing) können für solche Betrugsversuche genutzt werden. Besonders problematisch ist, dass gefälschte Webseiten und Nachrichten häufig optisch sehr professionell gestaltet sind. Logos, Farben und Schriftarten bekannter Unternehmen können täuschend echt nachgeahmt werden.
Das BSI rät deshalb, sich nicht von vermeintlicher Dringlichkeit unter Druck setzen zu lassen und Links in verdächtigen Nachrichten nicht anzuklicken. Stattdessen sollte die Echtheit einer Warnung direkt über die offizielle Webseite oder App des jeweiligen Anbieters überprüft werden.