
so schützen Sie Ihr Konto
Startseite
Verbraucher
Hacker kapern ASOS-App und schicken Droh-Botschaft an alle Kunden – Aktie stürzt ab
Von: Sven Trautwein
Uns auf Google folgen
Eine Nachricht über die ASOS-App droht mit einer Veröffentlichung von Daten. Was bisher bekannt ist und welche Schutzmaßnahmen für Kunden sinnvoll sind.
Update vom 6. Oktober, 12:35 Uhr: Berichten von Finanzportalen zufolge ist die ASOS-Aktie aufgrund des mutmaßlichen Cyberangriffs eingebrochen – laut Der Aktionär um zwölf Prozent zur Mittagszeit. Zwar sei noch immer unklar, welche Daten betroffen seien oder ob überhaupt ein Angriff stattgefunden habe, dennoch überwögen für Anleger die Risiken, heißt es.
Erstmeldung vom 6. Oktober, 12 Uhr: Eine Nachricht vom Modeshop auf dem Handy – dahinter steckt normalerweise ein Rabatt, eine neue Kollektion oder ein Hinweis zur Bestellung. Am Dienstagmorgen (6. Oktober) erreichte Nutzer der ASOS-App stattdessen eine bedrohliche Mitteilung. Britische Medien berichten über eine Nachricht, in der Unbekannte behaupten, Zugriff auf ein Datensystem des Unternehmens zu haben. Doch die Drohung wirft eine entscheidende Frage auf.
Sind persönliche Daten tatsächlich in fremde Hände geraten? Für Kunden geht es dabei um mehr als die nächste Bestellung: Ein mögliches Datenleck würde auch Fragen zur Sicherheit ihrer Konten aufwerfen. Die bisher vorliegenden Berichte lassen jedoch offen, ob überhaupt Informationen gestohlen wurden. Für Verbraucher ist deshalb wichtig, zwischen der veröffentlichten Behauptung und einem nachgewiesenen Angriff zu unterscheiden.
„ASOS HACKED“: Bedrohliche Nachricht erreicht App-Nutzer
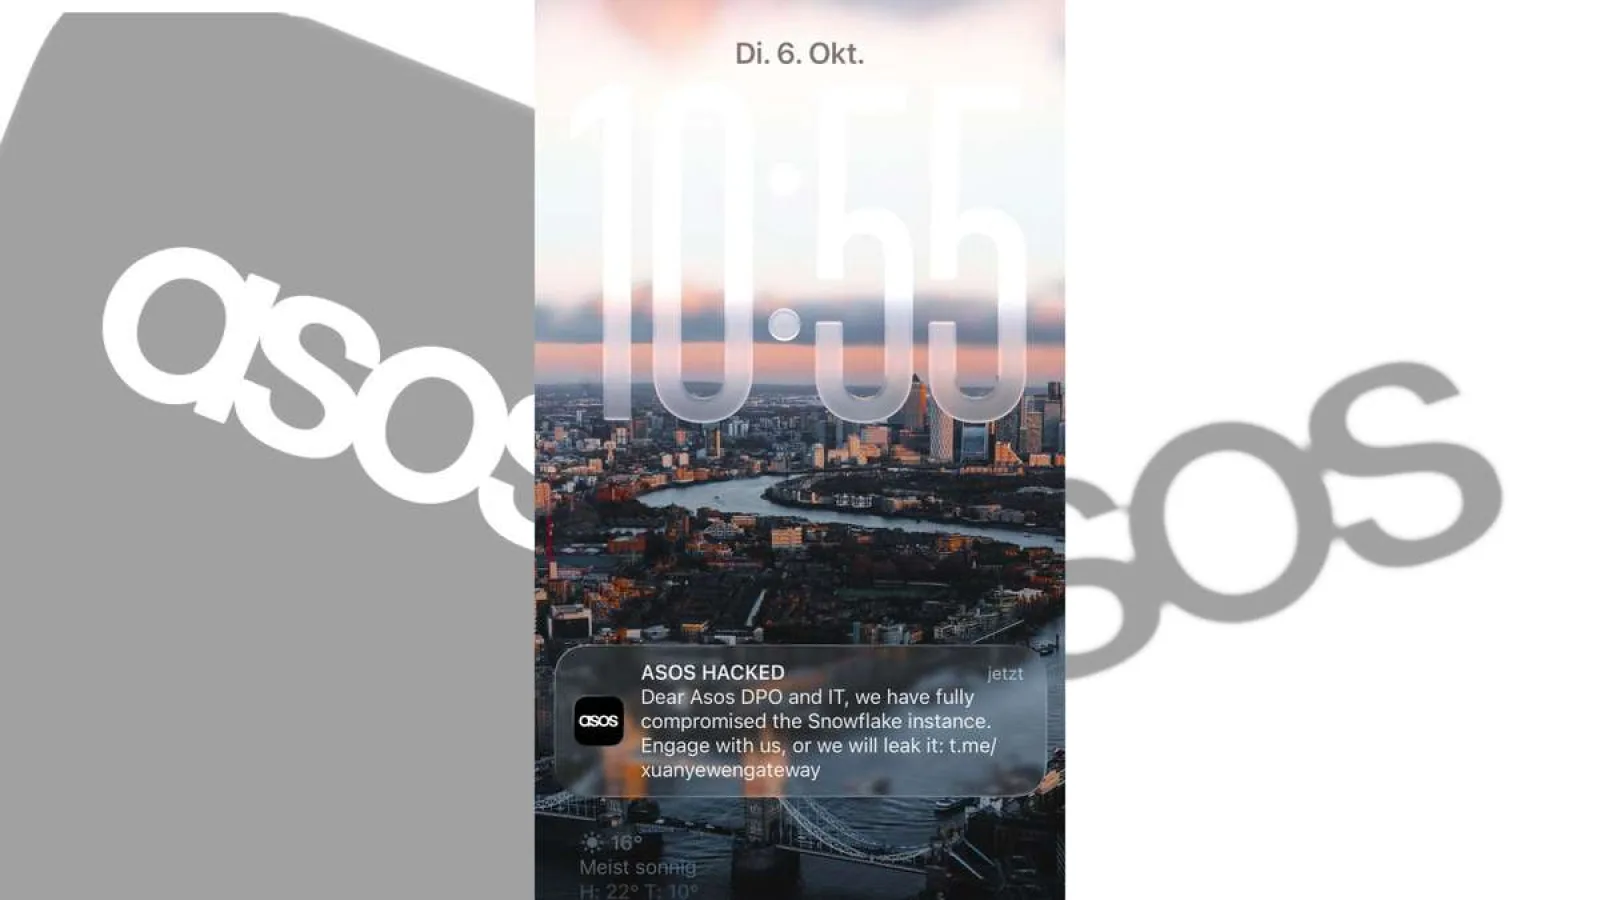
Nach Angaben von LADbible erschien am 6. Oktober eine Push-Mitteilung mit der Überschrift „ASOS HACKED“ auf den Smartphones von App-Nutzern. Dem Münchner Merkur von Ippen.Media liegen mehrere Screenshots von betroffenen Kunden vor. LBC berichtet, Tausende Nutzer hätten die Nachricht kurz vor 10 Uhr britischer Zeit erhalten – also kurz vor 11 Uhr in Deutschland. Eine verlässlich bezifferte Gesamtzahl der Empfänger gibt es derzeit nicht.
Die Mitteilung richtete sich offenbar an den Datenschutzbeauftragten und die IT-Abteilung von ASOS. Die Absender behaupteten, die sogenannte Snowflake-Instanz vollständig kompromittiert zu haben. Anschließend folgte die Drohung: „Engage with us or we will leak it.“ Sinngemäß übersetzt: „Nehmt Kontakt mit uns auf, sonst veröffentlichen wir es.“ Laut The Independent führe der beigefügte Link zu einem Telegram-Chat.
Snowflake ist eine Datenplattform, die verschiedene Unternehmen nutzen. Die Nennung in der Nachricht ist jedoch kein Beleg dafür, dass tatsächlich auf dort gespeicherte Informationen zugegriffen wurde. Die drei britischen Medien geben an, bisher keine Stellungnahme von ASOS erhalten zu haben, nachdem sie das Unternehmen um einen Kommentar gebeten hatten.
Möglicher ASOS-Hack: Was über Kundendaten noch offen ist
Wie die Nachricht verschickt werden konnte, welche Systeme betroffen sein könnten und ob die Absender tatsächlich Daten besitzen, ist anhand der vorliegenden Berichte nicht geklärt. Ebenso wenig lässt sich daraus ableiten, dass Passwörter, Adressen oder Zahlungsinformationen entwendet wurden. Auch eine Betroffenheit deutscher Kunden ist darin nicht ausdrücklich bestätigt. Die Zahl der Nachrichtenempfänger darf deshalb nicht mit der Zahl möglicher Opfer eines Datendiebstahls gleichgesetzt werden.
Was ASOS-Kunden jetzt zum Schutz ihrer Konten tun können
Bis der Vorfall aufgeklärt ist, können Kunden vorsorglich ihre Kontosicherheit überprüfen. Die folgenden Hinweise orientieren sich an allgemeinen Empfehlungen der Verbraucherzentralen zu Phishing und gehackten Konten. Sie sind keine spezielle ASOS-Warnung der Verbraucherschützer.
Den Link in der Drohnachricht nicht öffnen. Geben Sie darüber weder Zugangsdaten noch Zahlungsinformationen ein. Rufen Sie für Informationen und Rückfragen die bekannte ASOS-Webadresse selbst im Browser auf. Die Verbraucherzentrale empfiehlt bei verdächtigen Nachrichten, den echten Anbieter über dessen offizielle Internetseite zu kontaktieren – nicht über die mitgeschickten Kontaktdaten.
Wiederverwendete Passwörter ersetzen. Nutzen Sie für Ihr ASOS-Konto ein eigenes, starkes Passwort. Haben Sie dasselbe Passwort auch bei anderen Diensten eingesetzt, ändern Sie es dort ebenfalls. Eine vorsorgliche Änderung bedeutet nicht, dass Ihr Passwort bei diesem Vorfall nachweislich gestohlen wurde. Die Verbraucherzentrale NRW empfiehlt grundsätzlich ein eigenes Passwort pro Konto und bei bekannt gewordenen Zugangsdaten einen sofortigen Wechsel.
Bestellungen und Kontodaten kontrollieren. Prüfen Sie, ob unbekannte Bestellungen oder Änderungen Ihrer hinterlegten Daten auftauchen. Bei Auffälligkeiten kontaktieren Sie den Shop über den offiziellen Kundenservice. Die Verbraucherzentrale nennt solche Veränderungen als mögliche Anzeichen eines übernommenen Kontos und empfiehlt, verdächtige Bestellungen dem Anbieter zu melden.
Weitere Nachrichten kritisch prüfen. Lassen Sie sich durch angebliche Kontosperren oder kurze Fristen nicht zu einer schnellen Dateneingabe drängen. Auch eine persönliche Anrede oder ein vertrautes Logo beweisen nicht, dass eine E-Mail echt ist. Solche Merkmale können laut Verbraucherzentrale auch in Phishing-Nachrichten vorkommen.
Bereits Daten eingegeben? Dann ist schnelles Handeln wichtig
Haben Sie nach dem Öffnen eines verdächtigen Links ein Passwort eingegeben, ändern Sie es unverzüglich über die echte Internetseite des jeweiligen Dienstes. Bei Verdacht auf Schadsoftware sollten Sie dafür ein anderes, nicht betroffenes Gerät verwenden. Wurden Kreditkarten- oder Bankdaten preisgegeben, kontaktieren Sie umgehend Ihre Bank beziehungsweise den Zahlungsanbieter und klären Sie eine nötige Sperrung. Dokumentieren Sie einen möglichen Missbrauch und erstatten Sie gegebenenfalls Anzeige.